


Blog Hans-Otto Schulz: ISO enzo - deel 3: Risicomanagement
Als auditor kom je in veel organisaties twee onderwerpen tegen waar men het moeilijk mee heeft of die onvoldoende aandacht hebben gekregen. Dat zijn leveranciersmanagement (zie de volgende blog) en het managen van risico’s.
Wo 27 Mrt 2019
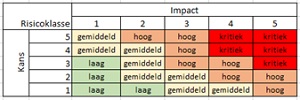
Het inrichten en met name ook het onderhouden van een willekeurig managementsysteem gebeurt tegenwoordig steeds vaker gebaseerd op risico’s dan op het zomaar verbeteren van processen. Daar is veel voor te zeggen; je wil immers je beperkte middelen dáár aanwenden waar het nodig is, niet daar waar vermoed wordt dat het nodig is. Echter voldoet de manier van risicomanagement (te) vaak niet aan de eisen van de norm.
Hoe moet dat dan? De specialisten en freaks onder ons, en natuurlijk zij voor wie het adequaat omgaan met risico’s van levensbelang is, hebben wellicht baat bij de ISO norm 31010 ‘Risicomanagement - Risico-evaluatietechnieken’. Voor de meesten van ons voldoet een beproefde huis-, tuin- en keukenmanier, die gebruikmaakt van de kans dat een risico zich daadwerkelijk manifesteert en de impact daarvan (zie het diagram als voorbeeld). Hier zijn uiteraard de nodige boeken over geschreven en zijn tools voor beschikbaar. Laten we het simpel houden. Belangrijker dan perfectie, is het consequent doormanagen van onderkende hoge risico’s en ook het periodiek herzien van risico’s.
Je stelt zelf vast, passend bij jouw organisatie, hoe je de impact gaat inschatten. Voor de ene organisatie is een verlies van 10k een drama, voor de andere ligt dat factoren hoger. Denk naast de te verwachten financiële schade ook aan de reputatie! Als jouw administratie bij het oud papier wordt gevonden en een grotere krant zet een bericht hierover op een prominente plaats, dan zal dat tot een behoorlijke deuk in je reputatie leiden. Dus, stel criteria vast voor een aantal niveaus van schade, schat per risico realistisch de kans in dat het risico zich zal manifesteren, en vermenigvuldig die waarden met elkaar. De risico´s met de hoogste scores ga je dan het eerste aanpakken. Je hoeft geen 5x5 matrix te gebruiken zoals in het voorbeeld, maar je maakt er een die goed bij jou past.
Tot zo ver lukt het vaak nog, alhoewel je er echt moeite voor moet doen om compleet te zijn. Liever twintig risico´s te veel analyseren dan er één belangrijke te vergeten. Schrijf alles op, zodat je de auditor kunt laten zien wat je gedaan hebt en dat je aanpak degelijk is. Uiteraard dienen de interne en externe factoren alsmede de eisen van belanghebbenden (zie vorige blog) mede als input voor je risico-analyses.
Overigens, en dat is nu eens leuk van de vernieuwde normen, wordt verlangd dat je naast naar de risico´s ook naar de kansen kijkt voor jouw organisatie. Invers risico, zeg maar. Met de potentiële kansen ga je net zo om als met de onderkende risico´s, en ook daar pak je de hoogste scoorders het eerst aan. Wie weet of je wordt je op deze manier bewust van waar geld op te halen is, bijvoorbeeld door een of ander synergetisch effect of door gerichte marketing of door snel te handelen en ergens de eerste mee te zijn...
So far, so good. Maar nu? Vervolgens is het zaak om per (hoog) risico de nodige maatregelen te bepalen om het risico te verminderen of weg te nemen. Ook acceptatie is in principe mogelijk, waarbij je dan wel andere zogenaamde mitigerende maatregelen moet treffen. Tot zover heb je nog niets veranderd aan je organisatie, dus dat wordt nu de volgende stap: de geplande maatregelen ook daadwerkelijk implementeren. Vaak ziet de auditor dat dit (nog) niet, of in onvoldoende mate, gedaan is. En dan de kroon op het geheel: je zult moeten nalopen of de genomen maatregelen ook in praktijk zo werken als bedoeld. Dus meten. En van alles maak je een net verslag ('gedocumenteerde informatie´ zoals dat mooi heet in norm-taal) zodat ook aantoonbaar is dat je gedaan hebt wat je hoort te doen. – Succes!
Lees hier de eerdere blogs van Hans-Otto:
ISO enzo - deel 1 Introductie
ISO enzo - deel 2 Ken jezelf, ken je klanten
