


Blog Hans-Otto Schulz: ISO enzo - Deel 6 Informatiebeveiliging
In deze blog benoem ik een aantal specifieke, en belangrijke, aspecten die boven op de eerder beschreven aspecten komen kijken als je een systeem voor het beheren van informatiebeveiliging wil inrichten dat de toets tegen de betreffende norm (ISO 27001) kan doorstaan, in willekeurige volgorde. Overigens is het belangrijk hier te benadrukken dat informatie¬beveiliging niet uitsluitend een IT-zaak is doch de héle organisatie aangaat.
Wo 22 Mei 2019
Het aannamebeleid voor kritische functies (bijvoorbeeld IT-beheer of super users) moet rekening houden met de vertrouwelijkheid van de informatie welke de organisatie beheert. Notarissen, ziekenhuizen en verzekeraars, om maar enkele groepen te noemen, moeten regels opstellen en deze hanteren om zeker te stellen dat in dienst genomen personeel te vertrouwen is, voor zover dit redelijkerwijs voorzien kan worden.
Er dient een zg. verklaring van toepasselijkheid te worden opgesteld, die één voor één alle maatregelen noemt uit bijlage A bij de norm. Per maatregel dient te worden benoemd of die van toepassing is of niet, en waarom dat zo is. Deze exercitie is tijdrovend, doch uitermate belangrijk om zorgvuldig te doen. Een aantal criteria voor toepassing zijn: wordt gevraagd vanuit wet- en regelgeving, wordt verlangd in contracten met klanten, komt voort uit goed vakmanschap (bijvoorbeeld beheer van IT-middelen), of komt voort uit risicoanalyse. Overigens wordt het uitvoeren van risicoanalyses alsmede aantoonbare opvolging van onderkende risico’s, door auditoren op het gebied van informatiebeveiliging nog strenger onderzocht dan bijvoorbeeld kwaliteit.
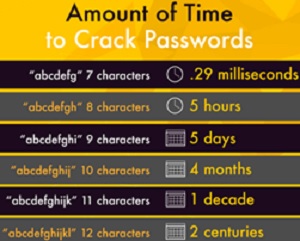
De organisatie hoort maatregelen te nemen om de toegang te beperken voor hen die deze niet nodig hebben. Dit geldt zowel voor fysieke toegang tot gebouwen en apparatuur als voor logische toegang tot informatiesystemen. Laad- en loszones mogen geen toegang bieden tot vertrouwelijke informatie (elektronisch of op papier). Kantooromgevingen dienen afgeschermd te zijn voor onbevoegden en toegang tot IT-serverruimtes mag alleen verleend worden aan hen die daarvoor apart gemachtigd zijn. Logische toegang tot IT-systemen en gegevens moet een deugdelijk wachtwoord vereisen. Recente onderzoeken wijzen uit dat de lengte van wachtwoorden belangrijker is dan complexiteit (zie de tabel). Verstrekte toegangsrechten dienen door de informatie-eigenaren regelmatig te worden gevalideerd.
Verder moeten onder andere deze zaken geregeld zijn:
- Een beleid voor mobiele apparatuur en telewerken
- Een beleid voor verwijderbare media
- Het classificeren en labelen van informatie
- Veilige gegevensoverdracht (met externe partijen maar ook inter-company)
- Een ‘Clear desk / clean screen’ beleid
- Back-ups van gegevens (niet alleen maken volgens plan maar ook testen of het werkt!)
- Een proces voor het behandelen van informatiebeveiligingsincidenten (hier heb je een link met de AVG: data-lekken zijn per definitie incidenten, doch niet elk incident hoeft een data-lek te zijn)
- Overeenkomsten met leveranciers moeten clausules bevatten aangaande informatiebeveiliging. Tijdens audits blijkt dat dit structureel een zwak gebied is en worden hier dikwijls afwijkingen genoteerd. Voorkom dat door periodiek je contracten met leveranciers te scannen en indien nodig, aan te passen. Een aantal relevante aandachtspunten in deze is:
- Een beschrijving van de informatie die verstrekt cq. verkregen wordt
- Wettelijke en regulatorische vereisten
- De verplichting van de leverancier om maatregelen in te richten aangaande toegangsbeheer en monitoring
- Afspraken aangaande beveiligingsincidenten
- Regels voor eventuele onderaannemers
- Het recht om de leverancier te (laten) auditen
Auteur dezes heeft als adviseur en auditor dagelijks met deze materie te maken en kan je van daar uit desgewenst (verder) op weg helpen. Hij is bereikbaar via info@adviesenaudit.nl.
Lees hier de eerdere blogs van Hans-Otto:
ISO enzo - deel 1 Introductie
ISO enzo - deel 2 Ken jezelf, ken je klanten
ISO enzo – deel 3 Risicomanagement
ISO enzo - deel 4 Meten, bijsturen en leveranciersmanagement
ISO enzo - Deel 5 De puntjes op de i
